3. Juni 2026
LisbonID Conference 2026: zwei Tage über europäische digitale Identität
Was die LisbonID Conference ist
LID ist ein Gipfeltreffen zu elektronischer Identifizierung, Vertrauensrahmen und digitalen Identitäts-Wallets. Das Format bringt bewusst drei Gruppen zusammen, die sich sonst getrennt treffen: Behörden, die für nationale Identitätsprogramme verantwortlich sind, Organisationen der Privatwirtschaft, die auf diese Nachweise angewiesen sind, und die Unternehmen, welche die zugrunde liegende Technologie bauen.
Diese Mischung ist der Punkt. Identitätspolitik, die ohne die Umsetzenden geschrieben wird, erzeugt Regulierung, die niemand bauen kann. Technologie, die ohne Regulierer gebaut wird, erzeugt Produkte, die niemand einsetzen kann. Das Programm war darauf angelegt, beide zwei Tage lang im selben Raum zu halten.
Die erste Ausgabe fand in der Fundação Oriente in Lissabon statt – ein Ort, der wegen seiner Größe gewählt wurde und weil er Ausstellung, Plenarsitzungen und informelle Gespräche auf wenige Meter zusammenhält. Mehrere Teilnehmer merkten im Nachhinein an, die nützlichsten Gespräche seien auf den Gängen entstanden, was in der Regel ein Zeichen dafür ist, dass das Programm ihnen genug Raum gelassen hat.
Warum Lissabon
Portugal ist ein glaubwürdiger Gastgeber für dieses Gespräch. Das Land betreibt seit Jahren ein nationales Programm für digitale Identität; die Chave Móvel Digital verschafft einer breiten Bürgerbasis authentifizierten Zugang zu öffentlichen Diensten und die qualifizierte elektronische Signatur. Hinzu kommt eine für einen europäischen Markt dieser Größe ungewöhnliche Kombination: staatliche Nutzung, ein inländischer Technologiesektor, der an Identität und Vertrauensdiensten arbeitet, und eine in Kryptografie und Sicherheit aktive Forschungsgemeinschaft.
Lissabon liegt zudem an einer praktischen Schnittstelle. Es ist eine europäische Hauptstadt innerhalb des eIDAS-Regulierungsraums, mit tiefen institutionellen Verbindungen zum portugiesischsprachigen Afrika und nach Lateinamerika. Delegationen aus Cabo Verde, Angola, Mosambik und Brasilien können eine europäische Identitätskonferenz besuchen, ohne sie als fremd zu empfinden. Mehrere Gespräche auf der LID 2026 drehten sich genau um diese Überschneidung, wo ein europäischer Rechtsrahmen auf Einsatzbedingungen trifft, die mit Nordeuropa nichts gemein haben.
Überblick über die Veranstaltung
Die zwei Tage behandelten die Umsetzung von eIDAS 2.0, den Rollout der europäischen Wallets für digitale Identität, die KI-gestützte Prävention von Dokumentenbetrug und dezentrale Vertrauensmodelle. Das Rednerfeld reichte von der Politik bis zur Technik, was die Diskussion bodenständig hielt.
Der portugiesische Staatssekretär für Digitalisierung legte die nationale Position zur Umsetzung der Wallet dar. Der CEO von NOSi brachte die Sicht eines öffentlichen Technologiebetreibers ein, der für die Bereitstellung von Diensten im nationalen Maßstab verantwortlich ist – eine Perspektive, die optimistischen Zeitplänen gern den Boden entzieht. Vertrauensdiensteanbieter, Biometriespezialisten, Banken und Dokumentenhersteller füllten das übrige Programm.
LIZAR demonstrierte auf der Ausstellungsfläche die vollständige Ausgabekette, von der sicheren Datenquelle bis zur Verifikation im Feld, mit durchweg in Europa entworfenen und montierten Komponenten.
Zentrale Diskussionsstränge
eIDAS 2.0 und die europäische Wallet für digitale Identität
Die Verordnung steht. Die Umsetzung nicht. Die Sitzungen dieses Strangs konzentrierten sich auf die praktischen Fragen der Mitgliedstaaten: wie eine Wallet ausgegeben wird und an wen, was mit Bürgern ohne geeignetes Smartphone geschieht, wie vertrauende Beteiligte registriert und beaufsichtigt werden, und wie die grenzüberschreitende Anerkennung funktioniert, wenn zwei Mitgliedstaaten innerhalb desselben Rechtsrahmens unterschiedliche Architekturentscheidungen getroffen haben.
Ein wiederkehrendes Thema war die Lücke zwischen Pilot und Produktion. Großangelegte Pilotprojekte haben gezeigt, dass die Technik funktioniert. Eine Wallet als kritische nationale Infrastruktur zu betreiben – mit Supportpflichten, Wiederherstellungswegen für verlorene Geräte und Barrierefreiheitsanforderungen für eine ganze Bevölkerung – ist ein anderes Problem. Mehrere Redner argumentierten, die schwierigsten Teile eines Wallet-Rollouts seien betrieblicher und nicht kryptografischer Natur.
KI und Prävention von Dokumentenbetrug
Zwei gegenläufige Kräfte rahmten diesen Strang. Generative Modelle haben überzeugende Dokumentenfälschungen billig in der Herstellung und leicht verteilbar gemacht, was die Ökonomie des Identitätsbetrugs im unteren Segment verändert hat. Dieselbe Technologieklasse hat die automatisierte Prüfung physischer und digitaler Nachweise deutlich leistungsfähiger gemacht.
Die Diskussion ging rasch über die Erkennungsgenauigkeit hinaus zur Rechenschaft. Ein maschinelles Lernsystem, das das Dokument eines Bürgers zurückweist, erzeugt einen Verwaltungsakt, der erklärt, angefochten und geprüft werden muss. Redner mit produktiven Rollouts betonten es wiederholt: Die nützliche Eigenschaft einer KI-Prüfschicht in einem öffentlichen Programm ist nicht ihre Trefferquote, sondern ihre Fähigkeit, eine Aufzeichnung zu erzeugen, die ein Mensch Monate später prüfen und verteidigen kann.
Dezentrales Vertrauen und verifizierbare Nachweise
Selbstbestimmte Identität und verifizierbare Nachweise wurden mit weniger Enthusiasmus und mehr Präzision diskutiert als in den Vorjahren, was die meisten Teilnehmer als Fortschritt werteten. Die Sitzungen behandelten selektive Offenlegung, Widerruf im großen Maßstab, die Governance von Vertrauensregistern und die Frage, wer verantwortlich ist, wenn ein Nachweis vorgelegt wird und der Aussteller nicht mehr erreichbar ist.
Physische Nachweise in einem digitalen Programm
Der Strang mit der praktischsten Diskussion war das Verhältnis zwischen physischer und digitaler Identität. Digitale Wallets machen einen physischen Nachweis nicht überflüssig. Grenzkontrolle, Offline-Verifikation, Bevölkerungsgruppen ohne Smartphone, Notlagen und gesetzliche Anforderungen in vielen Rechtsordnungen halten Karte und Pass im Einsatz.
Der produktive Rahmen war ein Nachweis mit mehreren Vertrauensfunktionen: ein sicheres physisches Dokument, das zugleich den Chip, die Zertifikate und die biometrische Referenz hinter einer digitalen Identität trägt. Ob dieses Verhältnis stimmt, entscheidet darüber, ob ein nationales Programm für alle funktioniert oder nur für die vernetzte Mehrheit.
Die Sitzungen dieses Strangs behandelten auch die Ausgabelogistik, die selten auf eine Konferenzagenda gelangt und es wohl öfter sollte. Wie lange ein Bürger auf ein Dokument wartet, ob es zentral oder am Erfassungsort produziert wird, wie eine verlorene Karte ersetzt wird und wie die Fehlerquote im Volumen aussieht – das sind die Maßstäbe, an denen die Öffentlichkeit ein Identitätsprogramm tatsächlich misst. Delegationen aus Ländern, in denen man sich auf die Postzustellung nicht verlassen kann, waren dazu deutlich: Ein Nachweis, der in einer Datenbank existiert und nicht in der Hand des Bürgers, ist nicht ausgegeben worden.
Der regulatorische Hintergrund
Zu verstehen, warum der Saal voll war, erklärt den Ton der Diskussion. Der überarbeitete eIDAS-Rahmen verpflichtet die Mitgliedstaaten, Bürgern und Einwohnern eine europäische Wallet für digitale Identität anzubieten, und verpflichtet große Online-Plattformen und regulierte Branchen, sie zu akzeptieren. Damit wird aus einer langjährigen technischen Debatte eine Lieferfrist mit rechtlichen Folgen.
Hinter der Frist steht ein erhebliches Arbeitsprogramm. Jeder Mitgliedstaat braucht ein Ausgabemodell, eine Aufsichtsstruktur für vertrauende Beteiligte, einen Zertifizierungsweg für Wallet-Anbieter und eine Antwort für jeden Bürger, der aus den Annahmen des Entwurfs herausfällt. Interoperabilität muss über siebenundzwanzig Umsetzungen halten, die von verschiedenen Teams unter verschiedenen Vergaberegeln gebaut werden.
Konferenzen in dieser Phase eines Regulierungszyklus sind meist entweder verfrüht oder überfällig. Die LID 2026 traf einen nützlichen Moment: der Rahmen stand fest, und die Umsetzungsentscheidungen waren noch offen genug, um die Debatte zu lohnen.
Die Ausstellungsfläche
Die Ausstellung lief neben den Sitzungen statt in einer getrennten Halle, was für stetigen Verkehr zwischen den Vorträgen sorgte. Die Aussteller deckten Dokumentenfertigung, biometrische Erfassung, Wallet-Plattformen, Vertrauensdienste und Dokumentenprüfung ab und gaben den Teilnehmern in einem Raum einen recht vollständigen Blick auf die Lieferkette.
Für Behörden am Anfang eines Beschaffungszyklus hat dieser Aufbau einen offensichtlichen Wert. Eine Programmleitung konnte Erfassungshardware, Personalisierungsausrüstung, Codierungssoftware und Prüfwerkzeuge der Reihe nach sehen und jeden Anbieter fragen, wie sich seine Komponente an den Übergabepunkten verhält. Integrationsfehler in Identitätsprogrammen entstehen fast immer an diesen Nahtstellen und selten innerhalb eines einzelnen Produkts.
Was LIZAR gezeigt hat
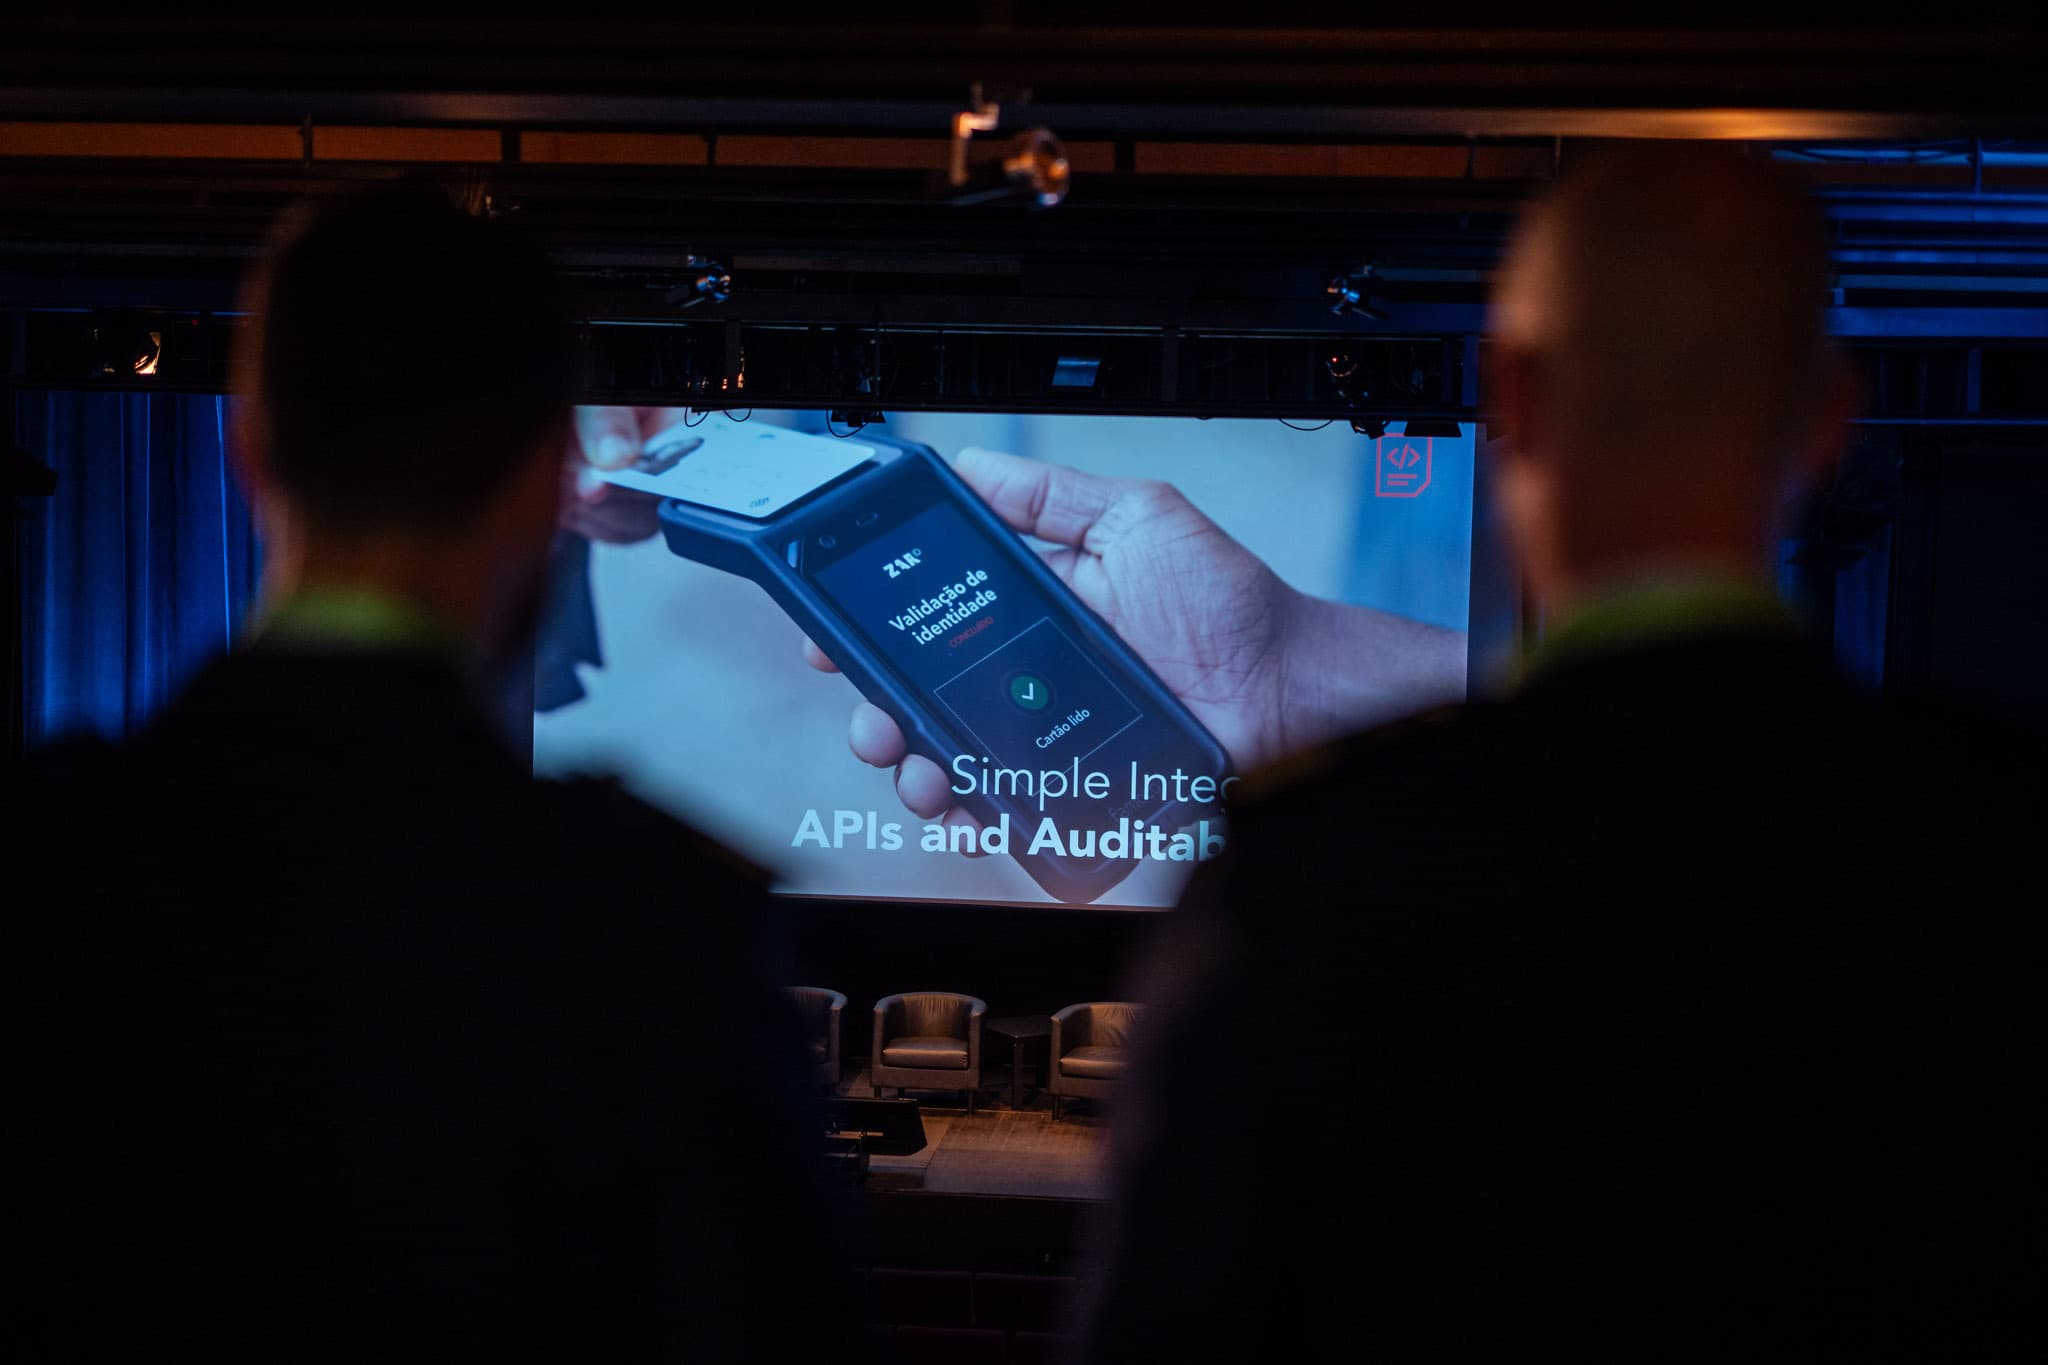
Unser Beitrag umfasste die gesamte Ausgabekette: sichere Datenquelle, Maschinensoftware, Chip-Codierung, Laser-Personalisierung, KI-Inspektion, unveränderliche Audit-Protokollierung und Verifikation im Feld. Caixa Mágica Software, unser Technologiepartner und Mitveranstalter der Konferenz, stellte die Software- und KI-Seite dieser Kette von der Bühne aus vor.
Die Vorführanlage produzierte personalisierte Polycarbonatkarten in unter 30 Sekunden pro Dokument, aus einer 30 kg schweren Tischeinheit, die Lasergravur und Chip-Personalisierung verbindet. Teilnehmer konnten anschließend eine Minuten zuvor produzierte Karte über NFC prüfen, mit lokalem biometrischem Abgleich und ohne Verbindung zu irgendeiner zentralen Datenbank.
Dieses letzte Detail fand durchgängig Aufmerksamkeit bei Delegationen, die in Regionen mit unzuverlässiger Konnektivität arbeiten. Offline-Verifikation gilt in europäischen Diskussionen oft als Rückfalloption und überall sonst als Grundanforderung.
Erkenntnisse
Drei Dinge stachen aus zwei Tagen Programm heraus.
Die betriebliche Wirklichkeit bestimmte die Agenda stärker als die Technologieauswahl. Die Fragen, die am meisten Zeit beanspruchten, betrafen Support, Wiederherstellung, Barrierefreiheit und Prüfbarkeit statt Protokolle und kryptografische Entscheidungen – ein Hinweis darauf, dass die Branche die Architekturdebatte hinter sich gelassen hat und bei der Umsetzung angekommen ist.
Europäische Souveränität wandelte sich vom Prinzip zur Anforderung. Wo das Gerät gefertigt wird, wo die Daten verarbeitet werden und wer die Software kontrolliert, steht heute in den Bewertungskriterien statt im Schlusswort.
Und Inklusion tauchte quer durch ansonsten unverbundene Sitzungen immer wieder auf. Jedes Programm, das ein modernes Smartphone, verlässliche Konnektivität und digitale Kompetenz voraussetzt, schließt einen erheblichen Teil der Bevölkerung aus, der es dienen soll. Die Redner mit laufenden nationalen Rollouts bestanden darauf am nachdrücklichsten.
Publikum
Der Saal war um qualifizierte Käufer herum gebaut statt um allgemeine Teilnahme: Verantwortliche der öffentlichen Hand für digitale Identität und Vertrauensrahmen, Regierungs- und Behördenvertreter, Innovationsverantwortliche aus Finanzinstituten sowie Anbieter von eID- und eIDAS-Technologie.
Diese Konzentration veränderte die Qualität der Gespräche auf eine Weise, die jeder wiedererkennt, der dieses Parkett kennt. Niemand verbrachte Zeit damit zu erklären, was ein verifizierbarer Nachweis ist. Fragen aus dem Publikum kamen von Leuten, die etwas versucht hatten und an eine Wand gelaufen waren, was entsprechend konkrete Antworten hervorbrachte. Mehrere Anbieter merkten an, sie hätten weniger Gespräche geführt als auf einer größeren Messe – und bessere.
Die Größe half. Eine erste Ausgabe, zugeschnitten auf ein paar hundert der richtigen Leute, schlägt eine erste Ausgabe, die auf Masse ausgelegt ist, und die Veranstalter haben offenkundig bewusst gewählt.
Ausblick
Die erste Ausgabe hat geleistet, was eine erste Ausgabe leisten muss. Sie hat die richtigen Leute angezogen, ein ernsthaftes Fachgespräch getragen und Lissabon einen Platz im europäischen Identitätskalender verschafft.
Die LID kehrt im Mai 2027 zurück – mit erweiterter Ausstellungsfläche, eigenen politischen Rundtischen für europäische Ministerien und Live-Demonstrationen von eIDAS-2.0-Referenzimplementierungen. Bis dahin werden mehrere Mitgliedstaaten vom Pilot in die Produktion gewechselt sein, was einen guten Teil der Spekulation von 2026 in Belege verwandeln dürfte. Ausschreibungen für Keynotes, Panelbeiträge und Ausstellungssponsoring laufen über Caixa Mágica Software und die offiziellen Konferenzkanäle.
Häufige Fragen
Was ist die LisbonID Conference (LID)?
Die LID ist ein internationales Gipfeltreffen zu elektronischer Identifizierung, Vertrauensrahmen und digitalen Identitäts-Wallets in Lissabon, Portugal. Die erste Ausgabe fand am 27. und 28. Mai 2026 statt.
Welche Rolle hatte LIZAR auf der LID 2026?
LIZAR stellte das vollständige Ökosystem der Identitätsausgabe aus, von Laser-Personalisierung und Chip-Codierung bis zu KI-Inspektion und NFC-Feldverifikation. Unser Partner Caixa Mágica Software war Mitveranstalter der Konferenz und Teil des Rednerprogramms.
Wer nahm an der Konferenz teil?
Regierungs- und Behördenvertreter, Verantwortliche der öffentlichen Hand für digitale Identität, Innovationsverantwortliche aus Finanzinstituten, Vertrauensdiensteanbieter sowie Anbieter von eID- und eIDAS-Technologie.
Welche Themen behandelte die LID 2026?
Die Umsetzung von eIDAS 2.0, den Rollout der europäischen Wallet für digitale Identität, die KI-gestützte Prävention von Dokumentenbetrug, dezentrale Vertrauensmodelle und das Verhältnis zwischen physischen Nachweisen und digitaler Identität.
Wo fand die LID 2026 statt?
In der Fundação Oriente in Lissabon, Portugal.
Wann ist die nächste Ausgabe?
Die LID 2027 ist für Mai 2027 in Lissabon geplant. Die Ausschreibungen für Redner und Sponsoren sind offen.
Diesen Beitrag teilen